Entenda como está sua Conformidade Regulatória em Cibersegurança.
Soluções integradas: CS³ (GRC regulatório e cibernético para proteger as joias da coroa do seu negócio), Phalanx (validação técnica de controles — em breve) e CISO Advisor (orientação estratégica com o fundador) para quem precisa de priorização e execução.
Alto
Sistemas de pagamento6 Resoluções
BCB / CMN / LGPDAgente Inteligente Cube
Jornada estruturada em 7 passos para mapear conformidade sem burocracia.
Três soluções para proteger o que mais importa
Da governança regulatória à validação técnica da eficácia dos seus controles — a CYai atua em cada camada da sua maturidade cibernética.
CS³
Inteligência Artificial • Agente Cube
Cyber Security Smart Sentinel
Governança e GRC inteligente baseada em 3 Pilares: Blueprint Regulatório, Blueprint Cibernético e proteção das joias da coroa. Cruza os pilares para entregar um direcionamento sob medida ao negócio do cliente, sem pacotes genéricos.
- Pilar 1 (Blueprint Regulatório): Leis e resoluções de cibersegurança para todo o mercado corporativo, prestadores e entidades reguladas
- Pilar 2 (Blueprint Cibernético): Avaliação de controles frente a ISO 27001, NIST CSF, CIS Controls, OWASP e CSA CCM
- Pilar 3 (Joias da Coroa): Mapeamento dos processos e ativos mais críticos para priorização de riscos onde é mais importante
- Cruzamento dos 3 Pilares: Relatórios direcionados para o Conselho (Executivo) e para a equipe técnica
Phalanx
Validação Técnica de Controles • Em breve
CVT (Control Validation Testing) & Defesa Cibernética
Validação técnica de controles focada em defesa cibernética, com escopo e autorização formal do cliente. Apoia a verificação prática da eficácia de defesas implementadas, identificando lacunas técnicas para remediação.
- Testes técnicos formalmente autorizados pelo cliente
- Avaliação prática da efetividade dos controles de segurança
- Verificação alinhada a padrões e boas práticas de defesa cibernética
- Mapeamento claro de lacunas técnicas para remediação
CISO Advisory
100% Humano • O Fundador
30 Anos de Experiência em Defesa Cibernética Bancária
Atuação pessoal e executiva do próprio fundador. Resolve a dor de clientes que, mesmo com relatórios analíticos e diagnósticos em mãos, continuam com dúvidas na priorização e execução das ações.
- 30 anos de liderança em defesa cibernética de instituições financeiras
- Orientação decisiva na priorização e execução do plano de ação
- Presença executiva em reuniões de Conselho, Comitês e tratativas com o regulador
- 100% humano — inteligência sênior sem intermediários ou caixa-preta
O que acontece durante a sua avaliação
O Cube — o especialista inteligente do CS³ — conduz uma conversa estruturada com a sua equipe. Sem formulários extensos, sem consultorias demoradas. Em menos tempo do que você imagina, você tem um retrato completo da sua postura de segurança.
Três dimensões em uma análise só
O CS³ une o que o regulador exige, o que é crítico para o seu negócio e o que as suas defesas técnicas realmente entregam — tudo cruzado em um único diagnóstico coerente.
Seus dados não saem da sua análise
Nenhuma informação estratégica da sua organização é utilizada para treinar sistemas externos. O que você compartilha serve exclusivamente para gerar o seu relatório.
Identificação & Alinhamento de Perfil
Apresentação do Cube e calibração do vocabulário e escopo conforme a sua área de atuação (Negócios, CISO, Compliance ou TI).
Contexto da Organização
Mapeamento de porte, estrutura de governança, responsabilidade formal de cibersegurança e serviços em nuvem.
Negócios Críticos (BIA)
Mapeamento dos processos e sistemas vitais, sensibilidade de dados e gravidade qualitativa de paralisação no negócio.
Conformidade Regulatória
Aferição objetiva de aderência a resoluções do BACEN (538, 4893/5274, 498), LGPD e Decreto E-Ciber.
Controles de Segurança
Avaliação da maturidade técnica frente aos frameworks globais (NIST CSF 2.0, CIS Controls 8.1, ISO 27001).
Governança de IA & Automações
Verificação do uso de inteligência artificial, agentes, segurança de dados e gestão de identidades não-humanas (NHI).
Revisão & Emissão dos Relatórios
Confirmação das evidências e entrega da Visão Executiva para o Conselho e da Visão Cibernética para o time técnico.
Dois Relatórios. Duas Audiências. Uma Decisão.
O CS³ não entrega diagnósticos genéricos. Você recebe dois documentos complementares, cada um falando a língua de quem vai ler: a Visão Executiva e a Visão Cibernética.
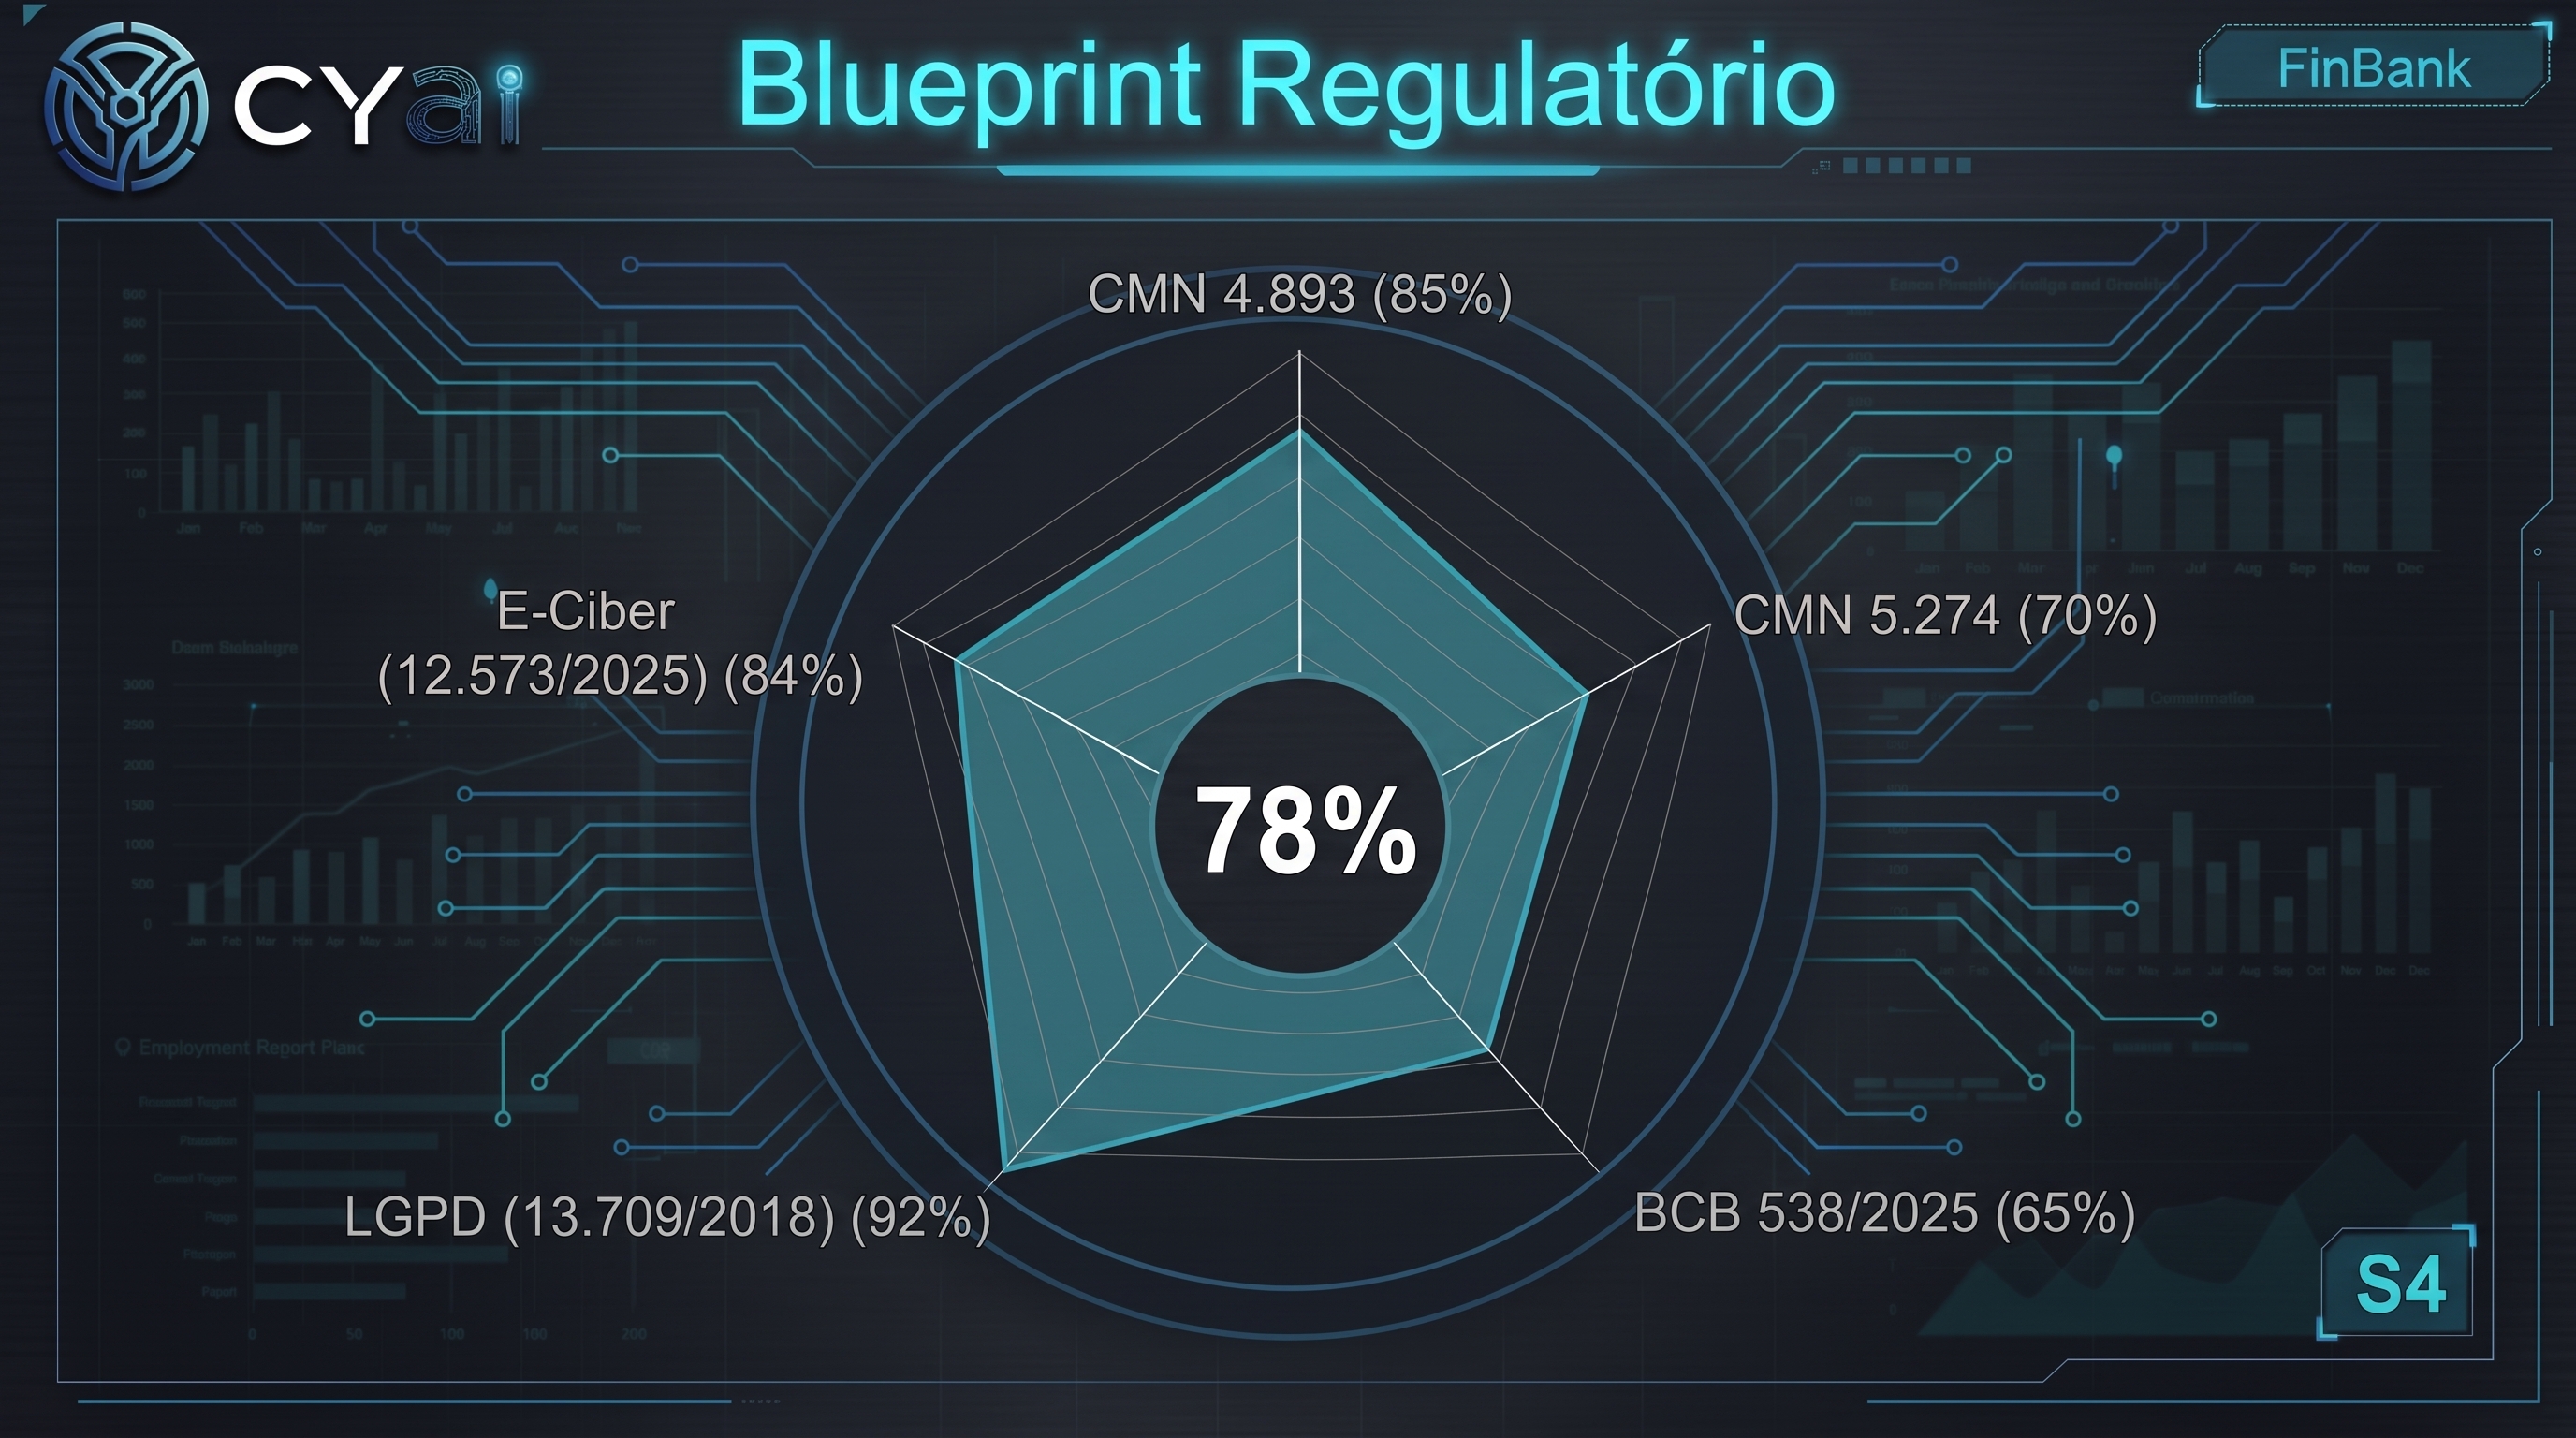
Visão Executiva — Blueprint Regulatório
Direcionado ao Conselho de Administração e ao C-Level. Traduz o panorama de segurança em termos claros de conformidade com as exigências do regulador e nível de exposição ao risco.
Desenhado para as 4 Lideranças Estratégicas
A CYai elimina o atrito entre departamentos, entregando exatamente a perspectiva e profundidade que cada função exige para agir com rapidez e segurança.
Lideranças de Negócios & Diretoria
Responsáveis pelo resultado, governança e continuidade do negócio
- •Visão consolidada de exposição a risco e apetite corporativo
- •Prevenção de multas regulatórias e sanções severas do BACEN
- •Garantia de continuidade das operações críticas e preservação de reputação
- •Justificativa fundamentada de investimentos em segurança para o Board
Segurança da Informação
Guardiões da postura técnica e resiliência cibernética
- •Priorização de remediações fundamentada no impacto real do negócio (BIA)
- •Mapeamento detalhado de lacunas nos frameworks globais (NIST CSF 2.0 / CIS 8.1)
- •Visibilidade sobre tecnologia não mapeada, uso de IA e acessos de terceiros sob controle
- •Defesas comprovadas prontas para sabatinas e inspeções do regulador
Compliance & Jurídico
Responsáveis pela aderência legal e regulamentar
- •Mapeamento auditável de resoluções (BCB 538, CMN 4893/5274, LGPD, E-Ciber)
- •Trilha probatória imutável sem alucinações ou regras de caixa-preta
- •Resposta ágil e documentada a solicitações do regulador
- •Redução drástica do tempo gasto na compilação de relatórios de conformidade
Tecnologia da Informação
Executores da arquitetura tecnológica e operações
- •Clareza técnica nas prioridades de implementação sem jargões burocráticos
- •Diretrizes práticas de configuração para cloud, IAM, backup e mensageria
- •Prioridades técnicas claras, alinhadas ao que é realmente crítico para o negócio
- •Fim de checklists desconectados da realidade dos ambientes de produção
Alinhamento Integral às Normas do Sistema Financeiro Nacional
A CYai acompanha cada atualização regulatória para que a sua organização esteja sempre em dia — sem que você precise ser especialista em direito bancário.
Resolução BCB nº 538/2025
Requisitos mandatórios de segurança cibernética, autenticação multifator (MFA), prevenção e resposta a incidentes críticos no SFN.
Resolução CMN nº 4.893/2021
Política de segurança cibernética e requisitos para contratação de serviços de processamento, armazenamento de dados e computação em nuvem.
Resolução CMN nº 5.274/2025
Atualizações normativas de governança de continuidade de negócios, gestão de riscos operacionais e soberania de dados.
Resolução BCB nº 498/2025
Diretrizes para auditoria de segurança da informação e avaliação periódica da efetividade dos controles cibernéticos implementados.
Decreto nº 12.573/2025 (E-Ciber)
Estratégia Nacional de Cibersegurança, notificação compulsória de incidentes e resiliência de infraestruturas críticas nacionais.
Lei nº 13.709/2018 (LGPD)
Proteção de dados pessoais e sensíveis, medidas de segurança técnicas e administrativas, Relatório de Impacto à Proteção de Dados (RIPD).
Normas brasileiras conectadas às melhores práticas internacionais
As exigências do Banco Central são cruzadas e integradas às principais referências globais de segurança — NIST CSF 2.0 e CIS Controls 8.1 — para apoiar auditorias e avaliações de conformidade.
Conheça a CYai com uma demonstração no seu contexto
Preencha o formulário e nossa equipe entrará em contato em até 24 horas úteis para apresentar a plataforma com exemplos do seu segmento.